SSL-certifikat: aktivera, förnya och felsöka
Med ett SSL-certifikat är din webbplats tillgänglig via https, med ett hänglås i adressfältet. Hos WebOké får du ett gratis Let's Encrypt-certifikat som förnyas automatiskt. Här nedan läser du hur du slår på det, hur det fungerar med subdomäner och vad du gör om certifikatet har gått ut eller din webbplats ändå visar "inte säker".
Nya domäner får oftast automatiskt ett certifikat, inom några timmar efter att domänen pekar mot vår server. Ser du inget hänglås? Då slår du på det själv i DirectAdmin.
Så slår du på certifikatet
- Logga in på DirectAdmin: gå i Mitt WebOké till Mina produkter och klicka vid ditt hostingpaket på DirectAdmin.
- Klicka under Kontohantering på SSL/TLS Certificates. Har du fler domäner, välj domänen uppe till höger.
- På fliken Manage Certificates ser du om det redan finns ett certifikat. Står det att ACME-systemet är avstängt? Gå då till fliken ACME Settings.
- Slå på Enable ACME, låt övriga inställningar vara och klicka längst ner på Save Changes.
- Gå tillbaka till Manage Certificates och klicka vid Automatisk certifikatutfärdande på Request Now. Bekräfta frågan.
Begäran körs i bakgrunden och tar oftast några minuter. Därefter finns certifikatet i Certificate List. Det gäller för din domän, www och även mail, ftp, pop och smtp, och DirectAdmin förnyar det automatiskt. Klickar du inte på Request Now gör DirectAdmin det ändå själv inom 24 timmar.
Ett certifikat för en subdomän
En subdomän, till exempel shop.dindomän.se, får automatiskt en egen plats i certifikatet. Du behöver inte beställa något separat för det.
- Skapa subdomänen i Subdomain Management och se till att den i DNS pekar mot vår server.
- DirectAdmin begär certifikatet vid nästa automatiska omgång, inom 24 timmar. Vill du inte vänta, klicka i SSL/TLS Certificates på Request Now.
- Ser du på subdomänen ett certifikat i serverns namn (till exempel linux2023.webawere.nl), eller ett meddelande om att namnet inte stämmer? Då har subdomänen ännu inget eget certifikat. Kontrollera DNS och begär det på nytt.
- Ett wildcard-certifikat (*.dindomän.se) går bara om DNS för din domän ligger hos WebOké (ns1.webawere.nl och ns2.webawere.nl). Ligger din DNS någon annanstans, till exempel hos Cloudflare, stäng då av knappen Geef de voorkeur aan wildcard certificaten i ACME Settings. Du får då ett certifikat med de enskilda namnen, vilket fungerar precis lika bra.
Mer om detta läser du i Certifikat för www, subdomäner och wildcard. Fungerar subdomänen inte alls ännu, läs då Skapad subdomän fungerar inte.
Går begäran inte igenom?
Står det en lista under Misslyckade HTTP-kontroller? Då kan Let's Encrypt inte kontrollera de namnen. Oftast pekar domänen (ännu) inte mot vår server, till exempel för att en flytt fortfarande pågår eller DNS ligger någon annanstans. Efter en DNS-ändring kan det ibland ta några timmar innan certifikatet kan begäras. Med Domänhälsa ser du snabbt om din domän pekar mot oss.
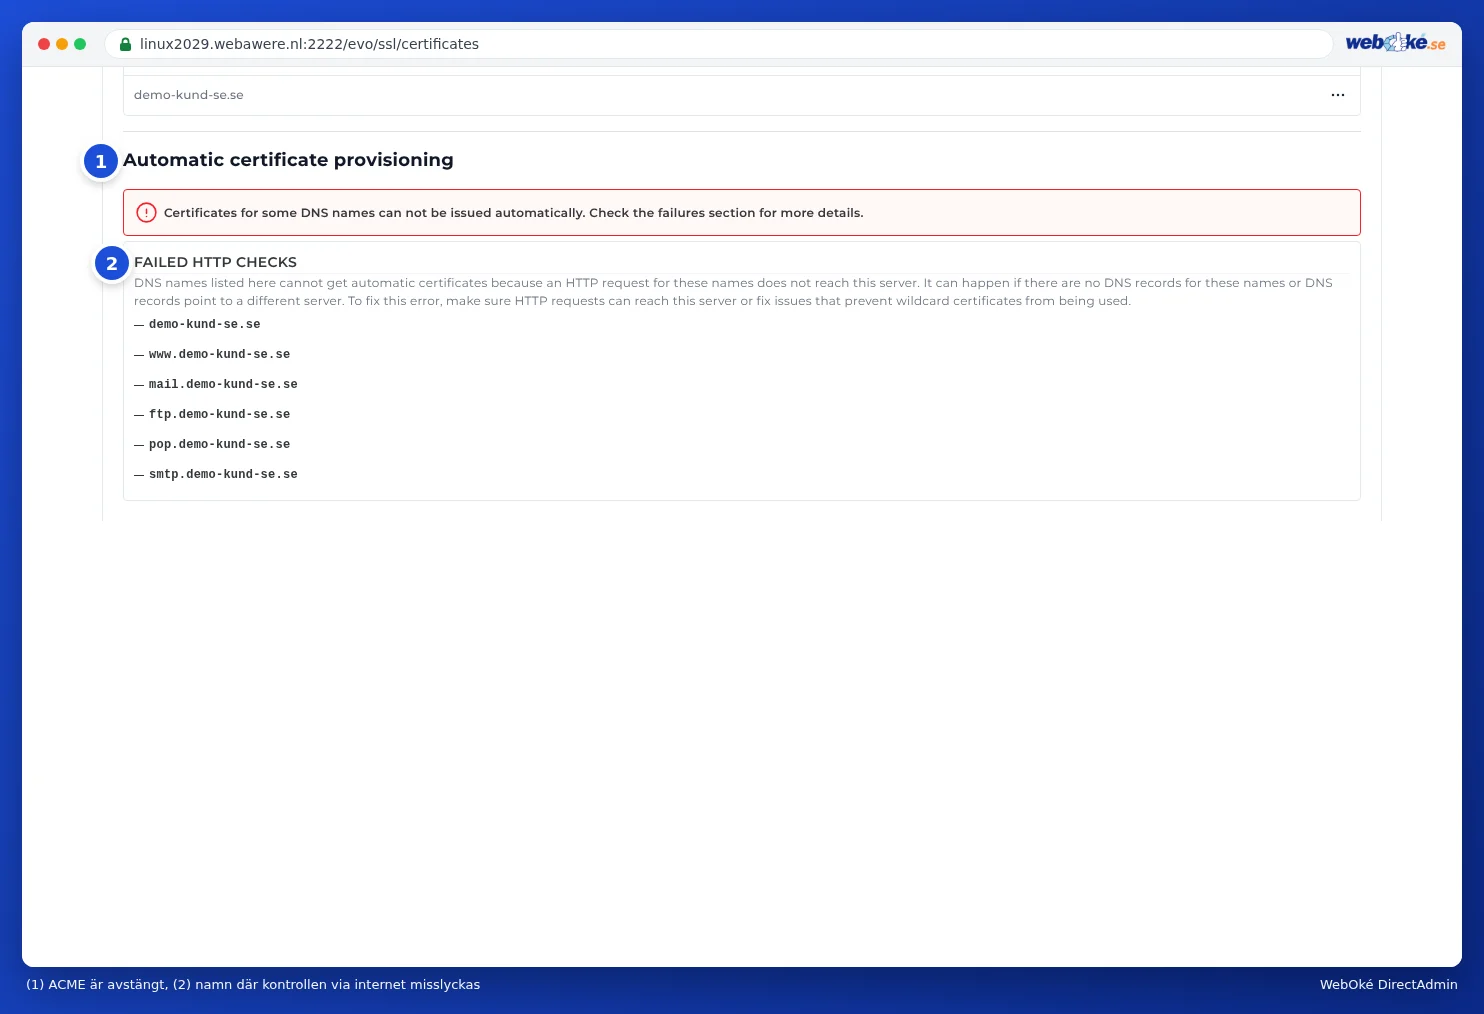
Står bara mail, ftp, pop eller smtp i listan, och ligger din e-post någon annanstans? Då är det inget problem: din webbplats får ändå ett certifikat.
Certifikatet har gått ut eller inte förnyats?
DirectAdmin förnyar certifikatet automatiskt, men för det måste Let's Encrypt kunna kontrollera din domän varje gång på nytt. Har certifikatet gått ut har den kontrollen misslyckats. Gå igenom dessa punkter:
- Pekar din domän fortfarande mot oss? Kontrollera A-posten och även AAAA-posten (IPv6). Pekar en av dem mot en annan server misslyckas kontrollen. Se Hur kontrollerar jag om min domän pekar mot rätt server?
- Använder du Cloudflares proxy? Är det orangea molnet på, stäng av det tillfälligt (grått moln) tills certifikatet finns på plats.
- Finns en CAA-post i din DNS? Då måste letsencrypt.org stå med där. Lägg till den eller ta bort CAA-posten.
- Blockerar din webbplats kontrollen? Let's Encrypt hämtar en fil från mappen
/.well-known/acme-challenge/. En egen regel i.htaccess, ett säkerhetsplugin eller en lösenordsskyddad mapp kan hindra det. Ta tillfälligt bort en sådan regel eller gör ett undantag för .well-known. - Har du någon gång laddat upp ett eget certifikat? Har det gått ut eller stämmer inte med namnet, ta då bort det i Certificate List. Då kan DirectAdmin begära ett gratis certifikat igen.
- Begär certifikatet på nytt med Request Now, efter att du har löst orsaken.
Alla meddelanden och lösningar i en översikt hittar du i Let's Encrypt fungerar inte: orsaker och lösningar.
Certifikatet aktivt, ändå "inte säker"?
Fungerar ditt certifikat, men visar webbläsaren inget hänglås eller meddelandet "inte säker"? Då är det oftast en av dessa orsaker:
- Blandat innehåll (mixed content): din sida laddar fortfarande bilder, typsnitt eller skript via http://. Tryck i din webbläsare på F12 och öppna fliken Console. Där står meddelanden med Mixed Content och adressen till varje del som fortfarande laddas via http. Ersätt de adresserna med https://.
- Namnet finns inte i certifikatet: du öppnar till exempel www, en domänpekare eller en vidarebefordrad domän som saknar certifikat. Klicka på ikonen till vänster om adressen och se för vilket namn certifikatet gäller. Se till att det namnet pekar mot oss och begär certifikatet på nytt.
- Du öppnar sidan via http: skicka automatiskt besökare till https. Läs Tvinga besökare vidare till https.
Hur du löser blandat innehåll i WordPress och andra webbplatser läser du i Inget hänglås eller "inte säker": lösa blandat innehåll.
Kommer du inte vidare?
Be AI-assistenten i Mitt WebOké att kontrollera ditt certifikat, eller skapa ett ärende. Ange ditt domännamn och vad du ser vid Misslyckade HTTP-kontroller.
Utförlig förklaring med skärmbilder: Begära ett gratis Let's Encrypt-certifikat i DirectAdmin-manualen.